secbot: MCP-server brengt Semgrep, Trivy en Gitleaks naar AI
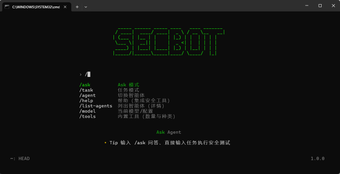
secbot, gemaakt door Iammm0, is een MCP-server die conversatie-AI-assistenten in staat stelt om geautomatiseerde beveiligingsbeoordelingen aan te vragen en te ontvangen tijdens de ontwikkeling. Het fungeert als een interface tussen modellen en gevestigde beveiligingsscanners, waardoor conversatie-workflows codecontroles kunnen activeren en bevindingen terug naar de assistent kunnen brengen. Het ontwerp richt zich op ontwikkelaars, beveiligingsingenieurs en DevSecOps-beoefenaars die beveiligingscontroles willen integreren in codebeoordeling en foutopsporing interacties met een AI-compagnon.
Het consolideert meerdere beveiligingsengines in een enkele MCP-eindpunt
secbot omhult industriële tools zodat een model ze kan aanroepen via het Model Context Protocol. Ondersteunde engines zijn onder andere Semgrep voor statische analyse, Gitleaks voor geheime scanning, en Trivy voor container- en afhankelijkheidscontroles. De server aggregeert die resultaten en stelt ze bloot in een consistent formaat, wat de noodzaak vermindert om elke scanner afzonderlijk aan te roepen vanuit conversatie-interfaces.
Uitgangen zijn geformatteerd voor modellen maar vereisen nog steeds menselijke triage
De server produceert gestructureerde bevindingen die bedoeld zijn voor machine parsing en samenvatting, wat een assistent helpt om risico's in beknopte termen voor te stellen. Die uitgangen zijn afkomstig van de onderliggende scanners, dus de signaalkwaliteit hangt af van de gebruikte tool en regels. Behandel Secbot-resultaten als geprioriteerde leads om te onderzoeken in plaats van definitieve remedie-beslissingen; menselijke beoordeling blijft noodzakelijk om echte positieven en contextgevoelige ernst te bevestigen.
Lokale uitvoering houdt code op de host terwijl het opzetvereisten oplegt
Secbot voert beveiligingsbinaries uit op de machine van de gebruiker om gevoelige code in een gecontroleerde omgeving te houden. Het uitvoeren ervan vereist Node.js, een MCP-host zoals Claude Desktop, en de scannerbinaries geïnstalleerd op het host-PAD. Dat lokale model vermindert de blootstelling op afstand maar verschuift de verantwoordelijkheid voor het onderhoud van tools, versiebeheer en regelbeheer naar de gebruiker of het team.
Configuratie is geschikt voor technische teams, niet voor casual gebruikers
Het installeren en integreren van de server vereist handmatige configuratie: voeg het Node-uitvoerbare pad en het secbot-script toe aan de MCP-hostconfiguratie en zorg ervoor dat scannerbinaries bereikbaar zijn. Het project wordt erkend binnen de MCP-ontwikkelaarsgemeenschap als een hulpmiddel voor beveiligingsbewuste workflows, dus het past bij ingenieurs en DevSecOps-practitioners die zich comfortabel voelen met het bewerken van hostconfiguraties en het afstemmen van scannerregels.
secbot is een pragmatische assistent voor beveiligingsbewuste ontwikkelingsteams
Voor teams die bereid zijn om lokale tools te beheren en machine-geproduceerde signalen te triageren, versnelt secbot het proces van het naar voren brengen van potentiële problemen naar conversatie-assistenten. Gebruik het om routinematige scans te automatiseren, maar behoud handmatige controle voor verificatie en prioritering. Een praktische benadering is om te beginnen met smalle regelsets tegen testrepositories om ruis te kalibreren en waarschuwingen te verfijnen voordat bredere adoptie over projecten plaatsvindt.